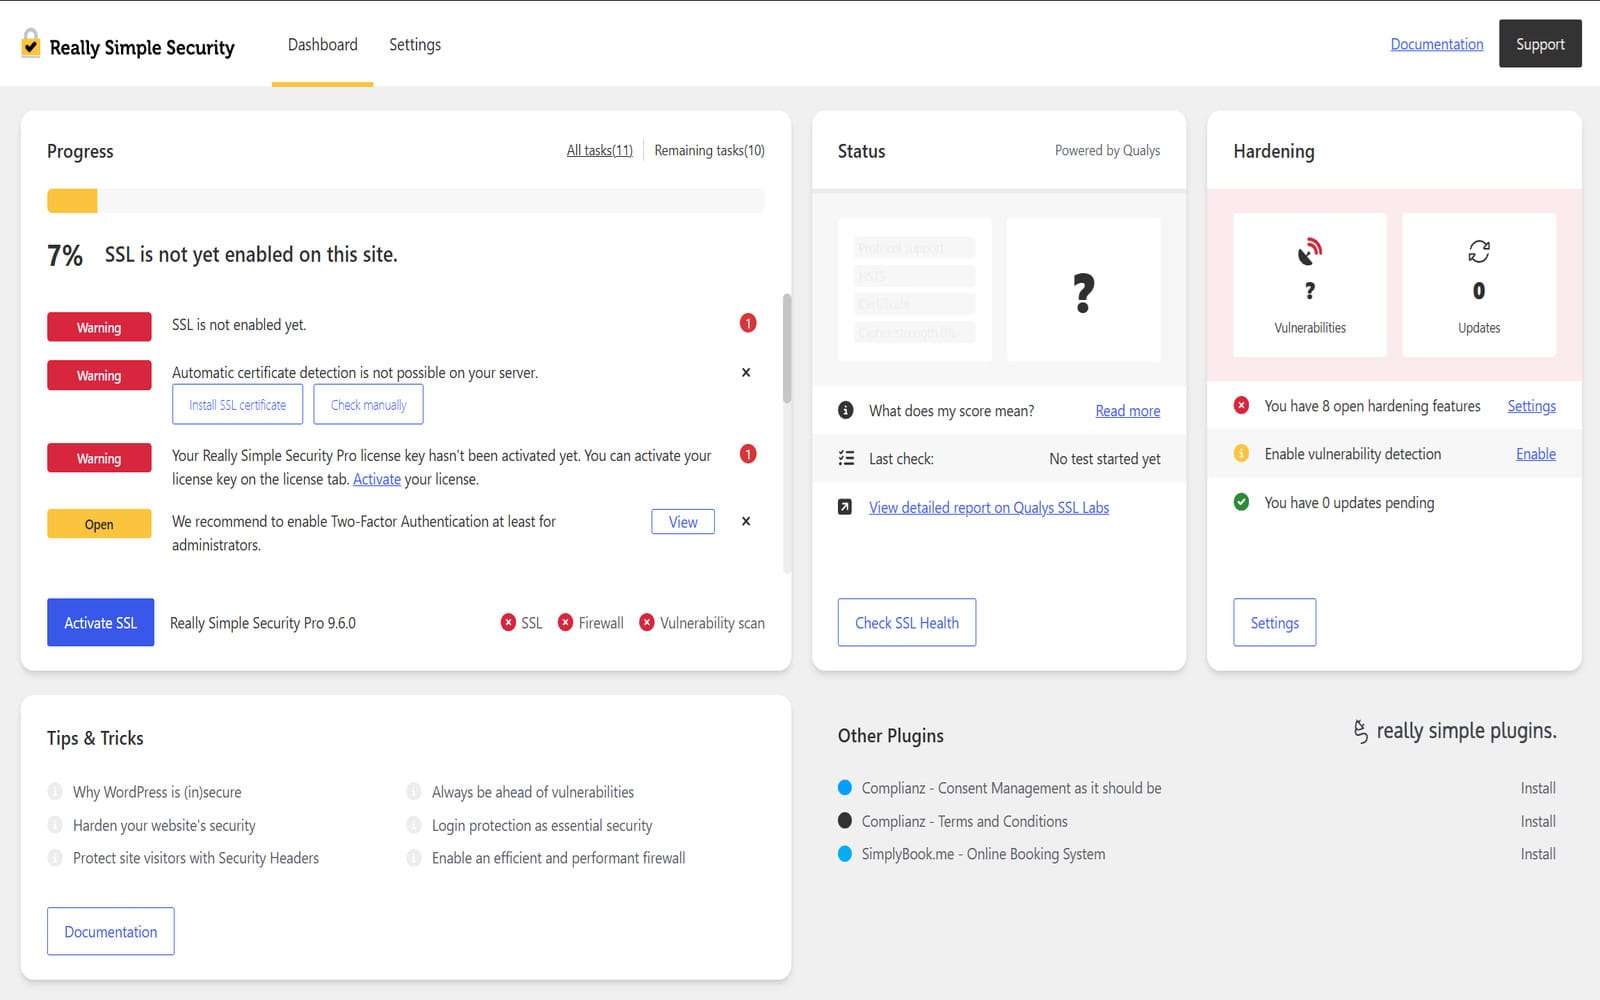
Really Simple Security Pro ist ein leichtgewichtiges, modulares Sicherheits-Plugin für WordPress von Really Simple Plugins (früher Really Simple SSL Pro). Es vereint HTTPS-Erzwingung, Hardening, Login-Schutz, Firewall, Schwachstellenscan und Sicherheitsheader. Es kommt bei Websites, WooCommerce-Shops und Agenturen zum Einsatz.
Login-Schutz: 2FA, Passkey und Limit Login Attempts
Really Simple Security Pro schützt den Login durch Zwei-Faktor-Authentifizierung (E-Mail sowie TOTP-App), passwortloses Login per Passkey, Limit Login Attempts mit Sperrung von IP-Adressen und Benutzernamen sowie die Prüfung kompromittierter Passwörter über Have I Been Pwned. Die 2FA-Methoden lassen sich pro Benutzerrolle erzwingen, und nach fehlgeschlagenen Anmeldeversuchen wird ein CAPTCHA aktiviert – hCaptcha oder Google reCAPTCHA.
Der Login ist der am häufigsten angegriffene Punkt einer WordPress-Website. Deshalb bündelt das Plugin hier mehrere unabhängige Schutzebenen, die sich einzeln aktivieren lassen.
2FA und passwortloses Login per Passkey
Die Zwei-Faktor-Authentifizierung fügt einen zweiten Anmeldefaktor hinzu – einen Code per E-Mail oder aus einer TOTP-App, zum Beispiel Google Authenticator. Das Erzwingen von 2FA sowie die Auswahl der verfügbaren Methoden wird pro Rolle festgelegt, sodass für Administratoren strengere Regeln gelten können als für einfache Autoren. Das Plugin führt den Benutzer direkt auf dem Login-Bildschirm durch die Einrichtung des zweiten Faktors.
Passkey geht noch einen Schritt weiter. Es ermöglicht die Anmeldung vollständig ohne Passwort – über einen Passwort-Manager, den Browser oder ein Gerät mit Biometrie wie Fingerabdruck oder Face ID. Die passkey-basierte Methode ist phishing-resistent, da sie kein Passwort überträgt, das abgefangen werden könnte.
Limit Login Attempts und CAPTCHA gegen Brute-Force
Limit Login Attempts sperrt IP-Adressen und Benutzernamen nach einer bestimmten Anzahl fehlgeschlagener Anmeldeversuche – zeitweise oder dauerhaft. Der Login lässt sich außerdem auf bestimmte geografische Regionen beschränken, was Traffic aus Gebieten abschneidet, aus denen keine echten Nutzer erwartet werden.
- Adaptive Sperren – nach Überschreiten des Limits wird sowohl die IP-Adresse als auch der konkrete Benutzername gesperrt, was es Bots erschwert, die Identität zu wechseln.
- CAPTCHA nach fehlgeschlagenem Login – hCaptcha oder Google reCAPTCHA erscheint nach einer Reihe fehlerhafter Versuche; ein echter Nutzer entsperrt sich damit selbstständig.
- Regionale Einschränkungen – Login nur aus ausgewählten Ländern oder Kontinenten zulässig.
Password Security und Prüfung kompromittierter Passwörter
Password Security erzwingt starke Passwörter sowie deren regelmäßigen Wechsel und prüft zusätzlich, ob das Passwort eines Benutzers in bekannten Datenlecks aufgetaucht ist. Die Überprüfung nutzt die Datenbank von Have I Been Pwned, sodass ein Konto mit einem in einem fremden Leak offengelegten Passwort markiert wird, bevor es zur Übernahme des Zugangs missbraucht werden kann. Die Funktion arbeitet auf Ebene der Benutzerkonten und verlangt von diesen keine Kenntnis der Angriffsmechanik.
WordPress-Hardening und eigene Login-Adresse
Really Simple Security Pro umfasst 18 Hardening-Einstellungen – von grundlegenden wie dem Verbergen der WordPress-Version, der Blockade von User Enumeration und dem Deaktivieren von XML-RPC bis hin zu fortgeschrittenen: Randomisierung des Datenbank-Präfixes, Deaktivierung von Application Passwords sowie Prüfung und Reparatur von Dateiberechtigungen. Die Pro-Version ergänzt dies um eine eigene Login-Adresse anstelle von wp-login.php sowie eine granulare Steuerung von XML-RPC mit Lernmodus.
Basic und Advanced Hardening (18 Einstellungen)
Basic Hardening ist ein Satz von rund elf Einstellungen, die die standardmäßig zu offene Konfiguration von WordPress ordnen. Dazu gehören unter anderem das Deaktivieren der Registrierung „Jeder kann sich registrieren“, das Deaktivieren der integrierten Datei-Editoren, die Blockade der Codeausführung im uploads-Ordner, das Verbergen der WordPress-Version, das Deaktivieren des Directory Browsing sowie die Blockade von User Enumeration.
Advanced Hardening fügt eine Ebene für anspruchsvollere Konfigurationen hinzu.
- Randomisierung des Datenbank-Präfixes – erschwert automatisierte Angriffe, die auf das Standardpräfix wp_ abzielen.
- Deaktivierung von Application Passwords – schließt einen selten genutzten Zugangsweg zur REST API.
- Verschieben der Datei debug.log in einen nicht öffentlichen Ordner, damit Logs nicht über den Browser durchsickern.
- File Permissions check & fixer – prüft und repariert die Berechtigungen von Dateien und Verzeichnissen.
Eigene Login-Adresse statt wp-login.php
Custom Login URL ändert die standardmäßige Login-Adresse wp-login.php in eine eigene, sodass Bots, die die Standard-URL angreifen, ins Leere laufen. Das ist eine einfache Methode, um automatisierte Versuche zur Übernahme des Panels einzuschränken, noch bevor Limit Login Attempts überhaupt greift. Hinweis: Die Funktion deaktiviert sich bei der Permalink-Struktur „Plain Permalinks“ – sie erfordert sprechende URLs.
Granulares XML-RPC mit Lernmodus
XML-RPC wird häufig für Brute-Force-Angriffe und zur Verstärkung von DDoS missbraucht, aber ein vollständiges Deaktivieren kann die Funktion der WordPress-App oder mancher Integrationen beeinträchtigen. Really Simple Security Pro löst diesen Kompromiss granular – der Lernmodus beobachtet den Traffic und erlaubt es, nur die tatsächlich genutzten XML-RPC-Methoden zuzulassen und den Rest zu blockieren. Die Konfiguration entsteht also auf Basis des realen Verhaltens der Website und nicht durch Raten.
Firewall, Schwachstellenscan und automatische Maßnahmen
Really Simple Security Pro enthält eine leichte, innerhalb von WordPress arbeitende Firewall mit Blockierung übermäßiger 404-Fehler, einer Liste bösartiger User-Agents sowie Sperren einzelner IP-Adressen und ganzer Regionen. Die Firewall ist bewusst keine Cloud-WAF und kein Malware-Scanner. Der zweimal täglich laufende Schwachstellenscan nutzt die Datenbank von WP Vulnerability und erkennt bekannte Lücken in Komponenten, während die Pro-Maßnahmen – Force-Update und Quarantäne – bei kritischer Severity automatisch reagieren.
Anwendungs-Firewall: 404-Blocking, User-Agent und Regionssperren
Die Firewall ist kontextbezogen und in WordPress samt seinen Plugins und Themes integriert, sodass sie nach der Installation ohne manuelle Regelkonfiguration funktioniert. Statt Traffic in der Cloud zu filtern, analysiert sie das Verhalten der Clients bereits auf Anwendungsebene.
- 404-Blocking – Clients, die ungewöhnlich viele 404-Fehler erzeugen (typisch für Scanner auf der Suche nach Exploits), werden blockiert, was Serverressourcen spart.
- User-Agent-Blocking – eine wachsende Liste bösartiger Bots und ressourcenfressender Scanner, einschließlich KI-Scanner, mit der Möglichkeit, weitere manuell hinzuzufügen.
- IP- und Regionssperren – Block- und Allowlist von Adressen und IP-Bereichen sowie das Blockieren ganzer Länder oder Kontinente bei betrügerischem Traffic.
Schwachstellenscan und die WP-Vulnerability-Datenbank
Der Schwachstellenscan prüft zweimal täglich, ob Plugins, Themes und der WordPress-Kern selbst bekannte Lücken aufweisen, und kontrolliert neu hochgeladene Komponenten sofort. Die Daten stammen aus der offenen, von Javier Casares geführten Datenbank WP Vulnerability, und erkannte Probleme werden nach Severity-Stufe kategorisiert. Über Bedrohungen informieren ein E-Mail-Bericht, ein Hinweis im Panel sowie eine Warnung in der Plugin-Liste. Der Scan erkennt bekannte CVE-Schwachstellen in Komponenten, durchsucht aber nicht die Dateien nach bösartigem Code.
Force-Update und Quarantäne verwundbarer Plugins
Nach dem Erkennen einer Schwachstelle oberhalb der eingestellten Severity-Stufe erzwingt Force-Update ein Update der Komponente, wobei zuvor eine E-Mail versendet und der Versuch mehrere Tage lang wiederholt wird, während auf einen Patch gewartet wird. Erscheint keine Korrektur, greift als letztes Mittel die Quarantäne – ein von einer kritischen Lücke betroffenes Plugin oder Theme wird deaktiviert, ebenfalls mit vorheriger E-Mail-Benachrichtigung. Beide Mechanismen arbeiten zusammen, sodass die Reaktion auf eine gefährliche Schwachstelle keine manuelle Überwachung jeder einzelnen Website erfordert.
SSL, Mixed Content und Sicherheitsheader
Really Simple Security Pro erzwingt HTTPS über 301-Weiterleitungen, behebt Mixed Content im Frontend und Backend und erstellt dort, wo das Hosting die manuelle Installation unterstützt, ein kostenloses Let’s-Encrypt-Zertifikat. Die Pro-Version ergänzt dies um ein Set an Sicherheitsheadern – HSTS, Content Security Policy mit Lernmodus, frame-ancestors, Permissions Policy und CORS – die unabhängig von der Konfiguration von Apache, NGINX oder LiteSpeed funktionieren.
Das ist der historische Kern des Produkts, aus dem das gesamte Plugin hervorgegangen ist. Früher bekannt als Really Simple SSL.
HTTPS-Erzwingung, 301-Weiterleitungen und Let’s Encrypt
Die Migration zu HTTPS reduziert sich auf einen Klick: Das Plugin richtet die korrekte 301-Weiterleitung ein (per PHP oder .htaccess-Datei) sowie sichere Cookies, sodass der gesamte Traffic auf die verschlüsselte Version gelangt. Für Websites ohne Zertifikat erstellt der integrierte Assistent ein kostenloses Let’s-Encrypt-Zertifikat mithilfe der Bibliothek le-acme2-php.
Mixed Content Scan & Fixer
Mixed Content Scan & Fixer erkennt Ressourcen, die noch über HTTP geladen werden – Bilder, Skripte, Stile – und schreibt sie sowohl im Frontend als auch im Panel auf HTTPS um. Der umfassende, die gesamte Website durchsuchende Scanner gehört zur Pro-Version, während die kostenlose Version Mixed Content im Basisumfang behebt. Ein Vorbehalt: Der Fixer arbeitet „on the fly“ und ersetzt Adressen erst beim Anzeigen der Seite. Manche Fachleute betrachten das als Übergangslösung und empfehlen, die Adressen langfristig direkt in der Datenbank und im Inhalt zu korrigieren.
HSTS, CSP und weitere Header mit Lernmodus
Die Sicherheitsheader werden über das Plugin konfiguriert, ohne manuelle Bearbeitung der Serverkonfiguration, und funktionieren gleichermaßen auf Apache, NGINX und LiteSpeed.
- HSTS und HSTS Preload – erzwingen das Laden der Seite ausschließlich über HTTPS, mit der Option, die Domain für die Preload-Liste zu melden.
- Content Security Policy mit Lernmodus – der Lernmodus beobachtet, welche Ressourcen die Website lädt, und erstellt eine darauf abgestimmte Richtlinie, die eingeschleuste bösartige Skripte blockiert.
- frame-ancestors – schützt vor Clickjacking, indem festgelegt wird, welche Domains die Seite in einem Frame einbetten dürfen (ersetzt ab Version 9.0.0 X-Frame-Options).
- Permissions Policy, Referrer Policy, X-Content-Type-Options, CORS – schränken den Zugriff auf Browser-Funktionen ein, verhindern das Durchsickern von Daten im Referrer, unterbinden MIME-Sniffing und konfigurieren die Cross-Origin-Isolation.
Für welche Websites Really Simple Security Pro sinnvoll ist
Really Simple Security Pro eignet sich am besten für Betreiber von Websites und WooCommerce-Shops, die eine solide Absicherung ohne Leistungseinbußen wünschen, für Websites, die von HTTP auf HTTPS migrieren, sowie für Agenturen, die mehrere Kunden-Websites betreuen. Dank der modularen Architektur laden deaktivierte Funktionen keinen Code, sodass das Plugin auch auf schwächerem Shared Hosting gut funktioniert. Es ersetzt jedoch weder einen Malware-Scanner noch eine Cloud-WAF.
WooCommerce-Shops und Websites mit Benutzer-Login
WooCommerce-Shops und Websites mit Benutzerkonten sind besonders anfällig für Angriffe auf den Login, da sie Angreifern Zugriff auf Kundendaten und Zahlungssitzungen verschaffen können. Limit Login Attempts ist mit WooCommerce kompatibel, und 2FA, Passkey und Password Security schützen sowohl Administrator- als auch Kundenkonten. Custom Login URL verschiebt das Login-Formular zusätzlich von der Standardadresse weg, auf die Bots abzielen.
Agenturen und die Betreuung mehrerer Kunden-Websites
Agenturen und Verwalter mehrerer Websites profitieren am meisten vom Schwachstellenmanagement. Der zweimal tägliche Scan, E-Mail-Benachrichtigungen sowie automatisches Force-Update und Quarantäne ermöglichen es, auf Lücken in Komponenten zu reagieren, ohne jede Website einzeln manuell zu überwachen. Der modulare Aufbau erleichtert eine einheitliche Konfiguration über mehrere Websites hinweg, und der geringe Performance-Overhead ist dort wichtig, wo Kunden-Websites auf unterschiedlichem, teils schwächerem Hosting laufen.
Für wen Really Simple Security Pro nicht ausreicht
Ein Teil der Anforderungen liegt außerhalb des bewusst festgelegten Funktionsumfangs des Plugins – das sollte man vor der Wahl wissen.
Für wen Really Simple Security Pro nicht die beste Wahl ist:
- Websites, die Malware-Scans und -Entfernung benötigen – das Plugin erkennt bekannte Schwachstellen, durchsucht aber keine Dateien und bereinigt keine infizierten Websites (hier eignen sich Wordfence oder MalCare).
- Websites, die eine Cloud-WAF oder Schutz vor DDoS-Angriffen benötigen – die Firewall arbeitet auf Anwendungsebene und filtert Traffic nicht, bevor er den Server erreicht (das ist die Domäne von Cloudflare oder Sucuri).
- Nutzer, die vollständige Aktivitätsprotokolle und tiefe Einblicke „hinter die Kulissen“ erwarten – das Produkt setzt bewusst auf Einfachheit statt auf umfangreiche Transparenz.
Kompatibilität mit WordPress, PHP, Hosting und Cache
Really Simple Security Pro benötigt WordPress 6.6 oder neuer sowie PHP 7.4 und ist bis WordPress 7.0 getestet. Das Plugin funktioniert auf Apache-, LiteSpeed- und NGINX-Servern, unterstützt Multisite (für Pro über ein dediziertes Multisite-Plugin) sowie WooCommerce und lässt sich zudem mit Cache-Plugins und Cloudflare integrieren.
| Parameter | Wert |
|---|---|
| Version | 9.8.3 |
| WordPress-Version | 6.6 oder neuer (getestet bis 7.0) |
| PHP-Version | 7.4 oder neuer (Umgebung gemäß WordPress-Empfehlung, also PHP 8.x) |
| WooCommerce | Kompatibel (Limit Login Attempts kompatibel mit WooCommerce) |
| Benötigte PHP-Erweiterung | OpenSSL (wird vom Plugin geprüft) |
| Webserver | Apache, LiteSpeed, NGINX |
| Multisite | Ja — für Pro über ein dediziertes Multisite-Plugin |
| WP-CLI | Ja — Konfiguration und SSL-Aktivierung über die Kommandozeile |
| Cache-Integrationen | WP Rocket, LiteSpeed Cache, FlyingPress, WP Fastest Cache |
| CDN / Proxy | Cloudflare (Erkennung, Cache-Leerung nach SSL-Aktivierung) |
| CAPTCHA | hCaptcha, Google reCAPTCHA |
| Übersetzungen | 58 Lokalisierungen, darunter Polnisch (Community-Übersetzung) |
WordPress- und PHP-Anforderungen
Die Mindestanforderungen der aktuellen Linie sind WordPress 6.6 und PHP 7.4 – beide Schwellenwerte wurden durch neuere Versionen angehoben, sodass ältere Anleitungen mit WordPress 5.9 nicht mehr aktuell sind. Das Plugin ist bis WordPress 7.0 getestet. Der Hersteller gibt ausschließlich die Mindest-PHP-Version an; für Leistung und Sicherheit empfiehlt es sich, sich an die aktuelle Empfehlung der WordPress-Umgebung zu halten, also an den PHP-8.x-Zweig. Das Plugin prüft das Vorhandensein des OpenSSL-Moduls, das unter anderem für die Zertifikatserstellung benötigt wird.
Multisite und WP-CLI-Unterstützung
Multisite wird über eine dedizierte Seite für Netzwerkeinstellungen unterstützt, für die Pro-Version im Netzwerk ist jedoch ein separates Plugin „Really Simple Security Pro multisite“ erforderlich – eine gewöhnliche Pro-Installation reicht hier nicht aus, was besonders für Agenturen relevant ist. Konfiguration und SSL-Aktivierung lassen sich außerdem über die Kommandozeile per WP-CLI durchführen, was die Automatisierung von Deployments und die Arbeit an mehreren Websites gleichzeitig erleichtert.
Integrationen mit Cache, Cloudflare und CAPTCHA
Really Simple Security Pro arbeitet mit gängigen Cache-Plugins zusammen – WP Rocket, LiteSpeed Cache, FlyingPress und WP Fastest Cache – unter anderem durch korrekte Regeln in der .htaccess-Datei, und unterstützt für LiteSpeed das Whitelisting des Crawlers. Das Plugin erkennt Cloudflare und leert dessen Cache nach der SSL-Aktivierung, sodass Änderungen an Weiterleitungen nicht am Proxy hängen bleiben. Das CAPTCHA in Limit Login Attempts unterstützt hCaptcha sowie Google reCAPTCHA, wählbar je nach Präferenz der Website.
Häufig gestellte Fragen
Kann ich Really Simple Security neben Wordfence verwenden?
Ja, Really Simple Security lässt sich neben Wordfence betreiben, allerdings überschneiden sich beide Plugins funktional stark. Die wichtigste Regel: Nicht dieselben Funktionen in beiden Plugins gleichzeitig aktivieren – zum Beispiel zwei Firewalls oder zwei 2FA-Mechanismen –, da dies zu Konflikten und doppeltem Overhead führt. Dank der modularen Bauweise lässt Really Simple Security nur jene Ebenen aktiv, die von der anderen Lösung nicht abgedeckt werden, zum Beispiel HTTPS-Erzwingung und Sicherheitsheader.
Brauche ich beide Versionen — Free und Pro?
Nein, ab Version 8.0 genügt ein einziges Plugin – Really Simple Security Pro ersetzt die kostenlose Version und funktioniert eigenständig, sodass nach der Installation von Pro das bisherige kostenlose Plugin Really Simple SSL entfernt werden kann. Das frühere Modell erforderte, beide Plugins parallel aktiv zu halten, was heute nicht mehr gilt. Die Pro-Version enthält alle Funktionen der kostenlosen Version und ergänzt sie um Firewall, erweitertes Hardening, vollständigen Login-Schutz, Sicherheitsheader sowie automatische Maßnahmen bei Schwachstellen.
Leitet das Plugin http auf https um?
Ja, Really Simple Security erzwingt HTTPS und leitet Traffic von HTTP auf HTTPS mittels einer 301-Weiterleitung um, realisiert per PHP oder .htaccess-Datei. Die Migration reduziert sich auf einen Klick und umfasst auch das Setzen sicherer Cookies. Neben der eigentlichen Weiterleitung behebt das Plugin Mixed Content, also weiterhin über HTTP geladene Ressourcen, damit die Seite vollständig verschlüsselt lädt.
Wird Really Simple SSL noch gebraucht, wenn ich bereits https habe?
Ja, das Plugin bleibt auch nach Ausstellung eines SSL-Zertifikats durch das Hosting nützlich, denn die reine Ausstellung eines Zertifikats ist nicht dasselbe wie die Erzwingung von HTTPS. Really Simple Security sorgt für die korrekte 301-Weiterleitung von HTTP, die Behebung von Mixed Content sowie zusätzliche Ebenen, die ein Zertifikat nicht abdeckt – den HSTS-Header, Hardening und Login-Schutz. Dadurch verfügt die Website nicht nur über ein Zertifikat, sondern liefert den gesamten Traffic tatsächlich über eine verschlüsselte Verbindung aus.
Really Simple Security Pro oder Wordfence Pro — was wählen?
Really Simple Security Pro und Wordfence Pro unterscheiden sich vor allem in der Philosophie: Really Simple Security setzt auf Leichtigkeit, Einfachheit und minimalen Einfluss auf die Performance, während Wordfence ein schwereres Paket mit vollständiger Firewall und Malware-Scanner ist. Wenn der Fokus auf effizientem Schutz von Login, HTTPS, Hardening und Headern ohne Serverbelastung liegt, deckt Really Simple Security Pro diese Bedürfnisse gut ab. Geht es um das Scannen und Entfernen von Malware aus Dateien, liegt dieser Bereich außerhalb der dafür konzipierten Funktionen dieses Plugins.
Funktioniert das Plugin mit Multisite?
Ja, Really Simple Security unterstützt Multisite über eine dedizierte, auf Netzwerkebene verfügbare Seite für Netzwerkeinstellungen. Für die Pro-Version auf Multisite wird jedoch ein separates Plugin „Really Simple Security Pro multisite“ benötigt – eine standardmäßige Pro-Installation reicht nicht aus, um das gesamte Netzwerk abzudecken. Diese Unterscheidung ist besonders für Agenturen relevant, die mehrere Websites innerhalb einer Multisite-Installation betreuen.
Bewertungen
Es gibt noch keine Bewertungen.